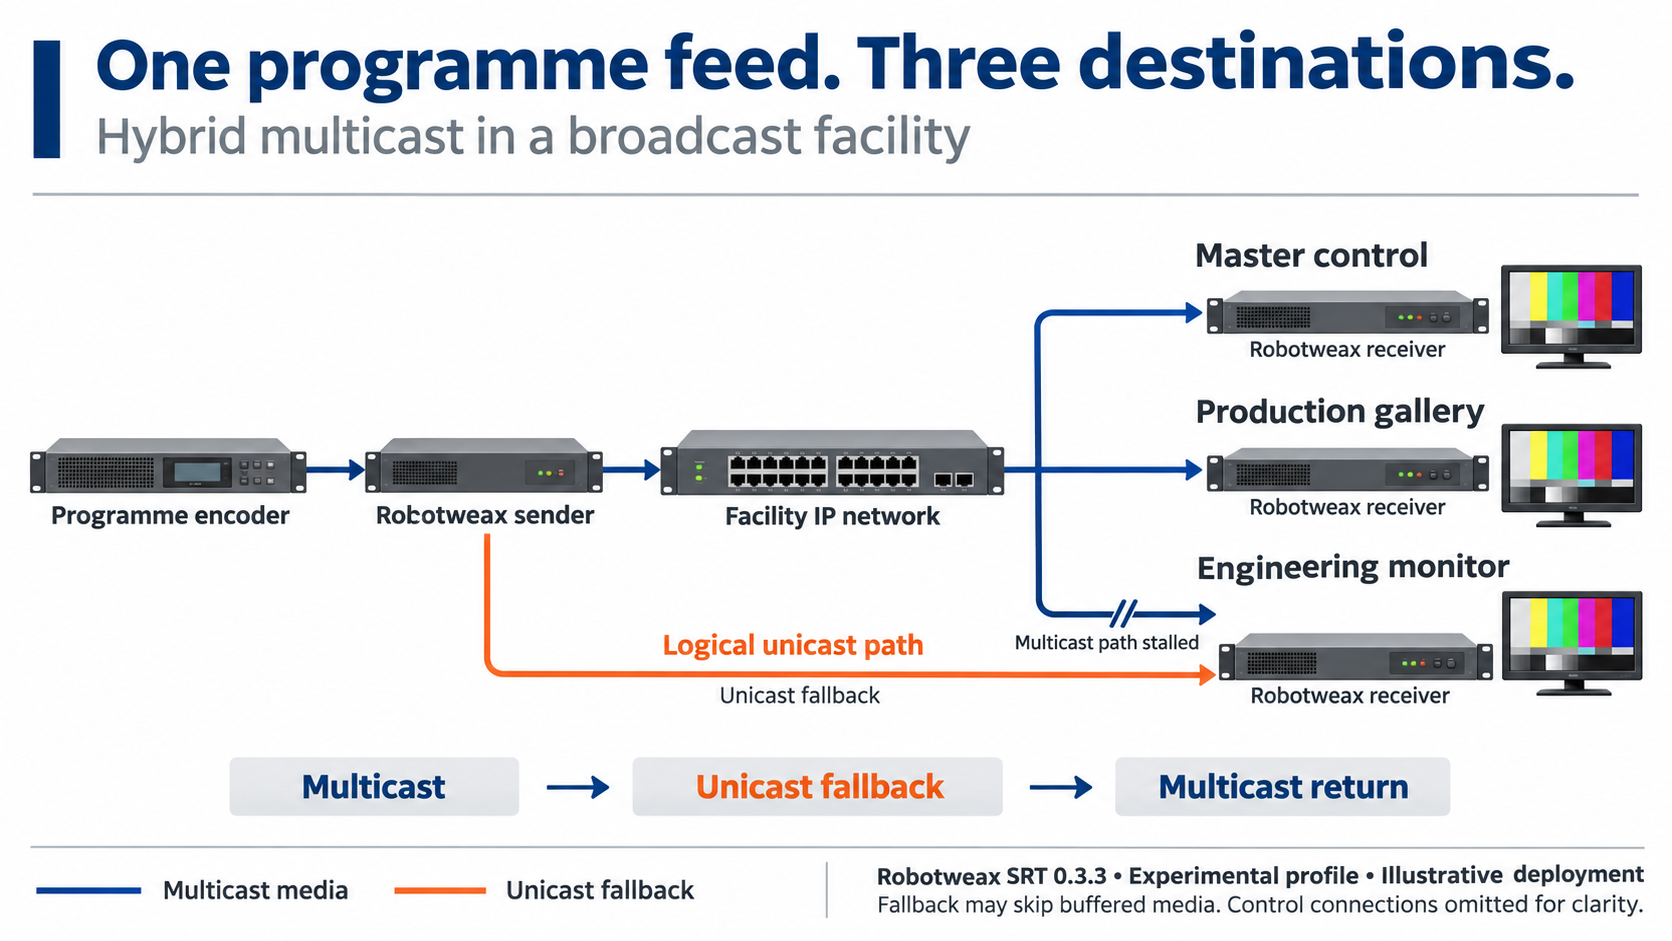
Ein gemeinsamer Programmfeed lässt sich per Multicast effizient an mehrere Ziele verteilen. Einzelne Empfänger können dennoch unterschiedliche Empfangsbedingungen haben: Sendeabwicklung und Produktionsregie empfangen normal, während am Engineering-Monitor keine Multicast-Pakete mehr ankommen. Ist dessen Unicast-Verbindung zum Sender weiter nutzbar, lässt sich die Wiederherstellung je Empfänger behandeln, während der gemeinsame Feed weiterläuft.
Robotweax SRT 0.3.3 bietet ein experimentelles hybrides Multicast-Profil, um dieses Verhalten zu erproben. Dieser Artikel erläutert Medienpfad, Steuerentscheidungen und Anforderungen an die Anwendung anhand des veröffentlichten Quellstands und Beispiels von 0.3.3. Die Grafik zeigt eine mögliche Evaluierungstopologie, keine vermessene Installation.
Der Medienpfad innerhalb eines Broadcast-Betriebs
Ein Programm-Encoder liefert MPEG-TS-Datagramme über lokales UDP an robotweax_srt_multicast. Der Robotweax-Sender verteilt Original-DATA per IPv4-Multicast. Jeder Robotweax-Empfänger leitet wiederhergestellte Medien an einen lokalen UDP-Decoder oder eine Monitoring-Anwendung weiter. Einzelne Unicast-Sessions übernehmen Steuerung, Schlüsselaustausch und Recovery je Empfänger.
Der Hybridbetrieb nutzt den koordinierten Sender mit unabhängiger Quelle. Der feste Multicast-Quell-Socket ist von den Unicast-Steuer-Sockets getrennt. Die Gruppe übernimmt Originalübertragung, kanonische Recovery-Historie und begrenzte Sendearbeit. Das Pacing der Multicast-Originale hängt damit nicht von einer ausgewählten Empfängerverbindung ab.
Diese Trennung schafft keine physische Redundanz. Eine Unicast-Zustellstrategie behebt weder einen getrennten Empfänger noch einen gemeinsamen Linkausfall, der beide Pfade blockiert. Der relevante Fall ist eine Multicast-spezifische Unterbrechung bei weiterhin möglicher Unicast-Zustellung. Dafür braucht das Netz eine funktionierende IPv4-Multicast-Konfiguration und ausreichend Unicast-Kapazität. Quell- und Senderverträge
Start: authentifizieren, Zustellung aufbauen, Multicast beitreten
Das Beispiel verwendet für jeden Empfänger ein eigenes zufälliges 32-Byte-Steuergeheimnis. Der Sender kennt die Empfängereinträge; jeder Empfänger erhält nur seinen eigenen Eintrag. Die Empfängerkennung wird über die Stream ID an den authentifizierten Austausch gebunden. Doppelte Kennungen, mehrfach verwendete Geheimnisse, Nullschlüssel und fehlerhafte Einträge werden abgewiesen.
Der Start authentifiziert beide Gegenstellen und bestätigt die Unicast-Zustellung, bevor der Empfänger als bereit gemeldet wird. Anwendungen sollten media_ready abwarten, bevor sie MPEG-TS einspeisen. Multicast-Beitritt und Wiederherstellung der Mitgliedschaft erfolgen anschließend über begrenzte Operationen.
Steuerauthentifizierung und Medienverschlüsselung sind getrennt. Paarweise Zugangsdaten authentifizieren den Hybridaustausch. Medienpassphrase und gewählter CTR- oder GCM-Modus bestimmen die Payload-Verschlüsselung. Ohne Medienpassphrase ist der Steueraustausch authentifiziert, der Medieninhalt bleibt jedoch unverschlüsselt. Gemeinsame Medienschlüssel behalten ihre Vertrauensgrenzen: Separate Steuerzugangsdaten verhindern nicht, dass ein Inhaber des gemeinsamen Medienschlüssels einen Mediensender imitiert. Einrichtung und Zugangsdaten
Einen gestörten Empfänger erkennen
Ein stiller Socket allein beweist keine Multicast-Störung: Auch der Encoder könnte die Medienproduktion angehalten haben. Der Detektor kombiniert aktuelle authentifizierte Fortschrittsmeldungen mit validierten lokalen DATA-Beobachtungen und bestätigtem Strategiezustand. Aktivitätsmeldungen der Quelle schreiten nur fort, wenn tatsächlich Medien angenommen werden.
Die Erkennung ist vom Controller getrennt, der einen Wechsel anfordert. Eine Störungsbewertung ändert den Medienpfad nicht selbst. Das Beispiel bindet die Komponenten für automatischen Fallback und Rückkehr ausdrücklich ein.
Seine dokumentierten LAN-Demoeinstellungen nehmen höchstens 50 ms Laufzeit in eine Richtung, ein 300-ms-Störungsintervall und 500 ms anhaltende Erholung an. Das sind konfigurierte Annahmen, keine gemessenen Netzgrenzen oder garantierten Umschaltzeiten. Abtastung, Steueraustausch, Warteschlangen und Nachlieferung benötigen zusätzliche Zeit. Die Parameter müssen zum Netz und zur verbleibenden Wiedergabereserve passen. Erkennung und Steuerung
Fallback und Rückkehr sind bestätigte Strategieänderungen
Stockt Multicast, kann der Empfänger Unicast-Originale anfordern. Der Sender prüft Berechtigung, Strategierevision, gespeicherte Historie, Fristen und Budget, bevor er den Wechsel akzeptiert. Multicast kann die anderen Empfänger währenddessen weiter versorgen.
Für die Rückkehr reichen einige wieder eintreffende Pakete nicht aus. Der Sender beginnt ein Überlappungsfenster an einer tatsächlichen Annahmegrenze B, während Unicast-Originale weiterlaufen. Der Empfänger muss eine zusammenhängende validierte Multicast-Abdeckung über [B, C) unter passender Revision und Generation nachweisen. Eine hohe Sequenznummer allein beweist nicht, dass alle Pakete dieses Intervalls angekommen sind.
Der Sender prüft Abdeckung, Aktualität und Überlappungsfenster, bevor er die Rückkehr zu Multicast festschreibt. Läuft das Fenster vorher ab, kehrt die Strategie zu Unicast zurück und behält dessen Reservierung. Der Ablauf wählt nicht stillschweigend Multicast aus.
| Bestätigter Modus | Bedeutung für die Evaluierung |
|---|---|
unicast |
Die Originalzustellung für diesen Empfänger erfolgt per Unicast; andere können weiterhin Multicast nutzen. |
overlap |
Unicast bleibt verfügbar, während Multicast-Abdeckung für die Rückkehrentscheidung aufgebaut wird. |
multicast |
Die Multicast-Strategie ist bestätigt; empfängerbezogene Steuerung und Recovery bestehen weiter. |
hybrid_path-Ereignisse zeigen bestätigte Modi. Eine Anforderung oder ein Detektorereignis belegt noch keinen abgeschlossenen Wechsel. Überlappung und Rückkehr
Warum beim Fallback Bildunterbrechungen möglich sind
Das Beispiel verwendet eine Live-Aufholstrategie. Beim Fallback verwirft der Host ungelesene lokale Medien bis zu seiner letzten validierten DATA-Position, einschließlich Lücken in diesem Präfix. Das lokal ausgeführte Verwerfen bestimmt den Zusammenführungscursor. So werden keine bereits bestätigten Daten erneut angefordert, die möglicherweise nicht mehr in der Recovery-Historie des Senders liegen. Eine entfernte Fortschrittsmeldung autorisiert dieses lokale Verwerfen nicht.
hybrid_discontinuity meldet kumulierte übersprungene Sequenzpositionen. Die verbleibenden Datagramme behalten ihre Bytes und Reihenfolge, doch der Decoder kann eine Lücke zeigen oder auf das nächste Video-Schlüsselbild warten. Ein wiederhergestellter Transportpfad belegt daher keine unterbrechungsfreie Videodekodierung.
Neben Transportprotokollen sollten Encoder-GOP, Decoder-Erholung und die tatsächliche Ausgabe geprüft werden. Senderhistorie, Zustellfristen und Zulassungsbudgets können einen Wechsel weiterhin verhindern. Das Beispiel verspricht keinen verlustfreien oder bildunterbrechungsfreien Failover.
Kapazität, Warteschlangen und endliche Steuerbudgets
Der koordinierte Sender verlangt ein positives SRTO_MAXBW; das Beispiel bietet dafür --hybrid-maxbw mit 1.000.000 Byte/s als Standardwert. Bei der Dimensionierung eines Netzbudgets sind DATA-Header, Verschlüsselungs-Tags und IP/UDP-Overhead einzurechnen. Ein erfolgreicher Send-Aufruf bedeutet die Annahme in die begrenzte Gruppenarbeit, noch keine UDP-Übertragung oder Zustellung beim Empfänger.
Der Sender hat eine 64-Frame-Warteschlange und erlaubt höchstens 64 Empfängermitglieder einschließlich bereits ausgeschlossener Mitglieder. Davon getrennt akzeptiert die Zugangsdatenkonfiguration des Hybridbeispiels bis zu 16 Empfängereinträge. Das sind unterschiedliche Grenzen; keine davon belegt den Durchsatz bei maximaler Empfängerzahl. Die gemeinsame Multicast-Reparaturaggregation ist für dieses Profil deaktiviert; --repeat-threshold muss null bleiben.
Kanonische Unicast-DATA-Reparaturen teilen sich zusätzlich zu Pacing und Flussgrenzen je Mitglied ein Netzbudget mit dem Vierfachen von SRTO_MAXBW. Hybrid-Fallback für einen vollständigen Stream und Überlappung benötigen außerdem die jeweils geltende Empfänger- und Budgetzulassung. Die Reparaturgrenze verspricht weder freie Kapazität für beliebig viele Fallback-Streams noch eine faire Bandbreitenverteilung je Empfänger.
Automatische Steuerarbeit ist endlich. --hybrid-cycles erlaubt 1–8 Operationen je Controller, standardmäßig 4; die erste Rückkehr verbraucht bereits eine Rückkehroperation. Ein ausgeschöpftes Budget stoppt neue automatische Anforderungen und belässt die letzte festgeschriebene Strategie. Zugangsdaten laufen nach der konfigurierten Laufzeit zuzüglich Einrichtungsreserve ab. Ein weiterer Durchlauf des Beispiels erfordert einen Neustart mit neuen Zugangsdaten oder Budgets.
Das Beispiel bauen und evaluieren
Aus einem Checkout von v0.3.3 mit installierten dokumentierten Build-Abhängigkeiten verwendet die Quellanleitung:
cmake -S . -B build-hybrid-media -DCMAKE_BUILD_TYPE=Release \
  -DBUILD_SHARED_LIBS=OFF -DROBOTWEAX_SRT_BUILD_EXAMPLES=ON \
  -DROBOTWEAX_SRT_ENABLE_EXPERIMENTAL_ACP1=ON \
  -DROBOTWEAX_SRT_ENABLE_EXPERIMENTAL_HYBRID_CONTROL=ON \
  -DENABLE_AEAD_API_PREVIEW=ON
cmake --build build-hybrid-media --parallel --target robotweax_srt_multicast
Dies sind die dokumentierten Build-Befehle, kein neuer Qualifizierungslauf für diesen Artikel. Die versionierte Medienanleitung beschreibt Zugangsdaten und Sender-/Empfängerbefehle. Ihre Loopback-Adressen und TTL null halten das Beispiel bewusst lokal. Ein Versuch im Betriebsnetz benötigt eine ausdrückliche Interface-, Adress-, Routing- und Multicast-Konfiguration.
Eine sinnvolle Evaluierung erfolgt schrittweise:
- Eine kontinuierliche MPEG-TS-Quelle aufbauen und authentifizierte Bereitschaft sowie normalen Multicast-Empfang prüfen.
- Multicast zu einem Empfänger unterbrechen, dessen Unicast-Verbindung aber erhalten. Angeforderte und bestätigte Wechsel getrennt aufzeichnen.
- In
hybrid_statsErgebnisse, Budgeterschöpfung und lokal beobachtete Paketzähler prüfen;hybrid_discontinuitygemeinsam mit der dekodierten Ausgabe auswerten. - Multicast wiederherstellen und Überlappung sowie bestätigte Rückkehr prüfen. Unter realistischen Verlust-, Timing- und Decoderbedingungen wiederholen.
- Ablauf der Zugangsdaten, endliche Operationsbudgets und mehrere betroffene Empfänger testen. Netzverkehr und Decoder-Erholung messen, statt sie aus Konfigurationswerten abzuleiten.
Das ausgelieferte Beispiel enthält die Störungsinjektionsoption der Testsuite nicht. Veröffentlichte Tests decken kontrollierte Szenarien ab; sie belegen nicht das Verhalten in jedem physischen Multicast-/IGMP-Netz.
Integrationsumfang
Hybridsteuerung in 0.3.3 ist ein standardmäßig ausgeschaltetes experimentelles Profil für Robotweax-Peers. Das Beispiel erfordert einen statischen Build und passende interne Quellschnittstellen; eine öffentliche Hybrid-C-API gibt es nicht. Es bleibt außerhalb des unterstützten Sicherheits- und Haivision-Interoperabilitätsumfangs.
Für ein Broadcast-Team ist die konkrete Evaluierung die Wiederherstellung einzelner Empfänger bei weiterlaufendem Multicast für den übrigen Betrieb. Die Abnahmekriterien sollten sowohl das Netzverhalten als auch die nach einem Wechsel tatsächlich ausgegebenen Bilder und Töne umfassen.
Robotweax SRT 0.3.3 herunterladen · Release-Überblick · Funktionsvergleich